
Op een zondagochtend logde iemand in op een gedeeld postvak van een klant van me, keek even rond en deed verder niks. Geen mail de deur uit, geen bestand aangeraakt, gewoon even binnen geweest en weer weg. Juist dat maakte het zo link, want zo ging er nergens een alarmbelletje af.
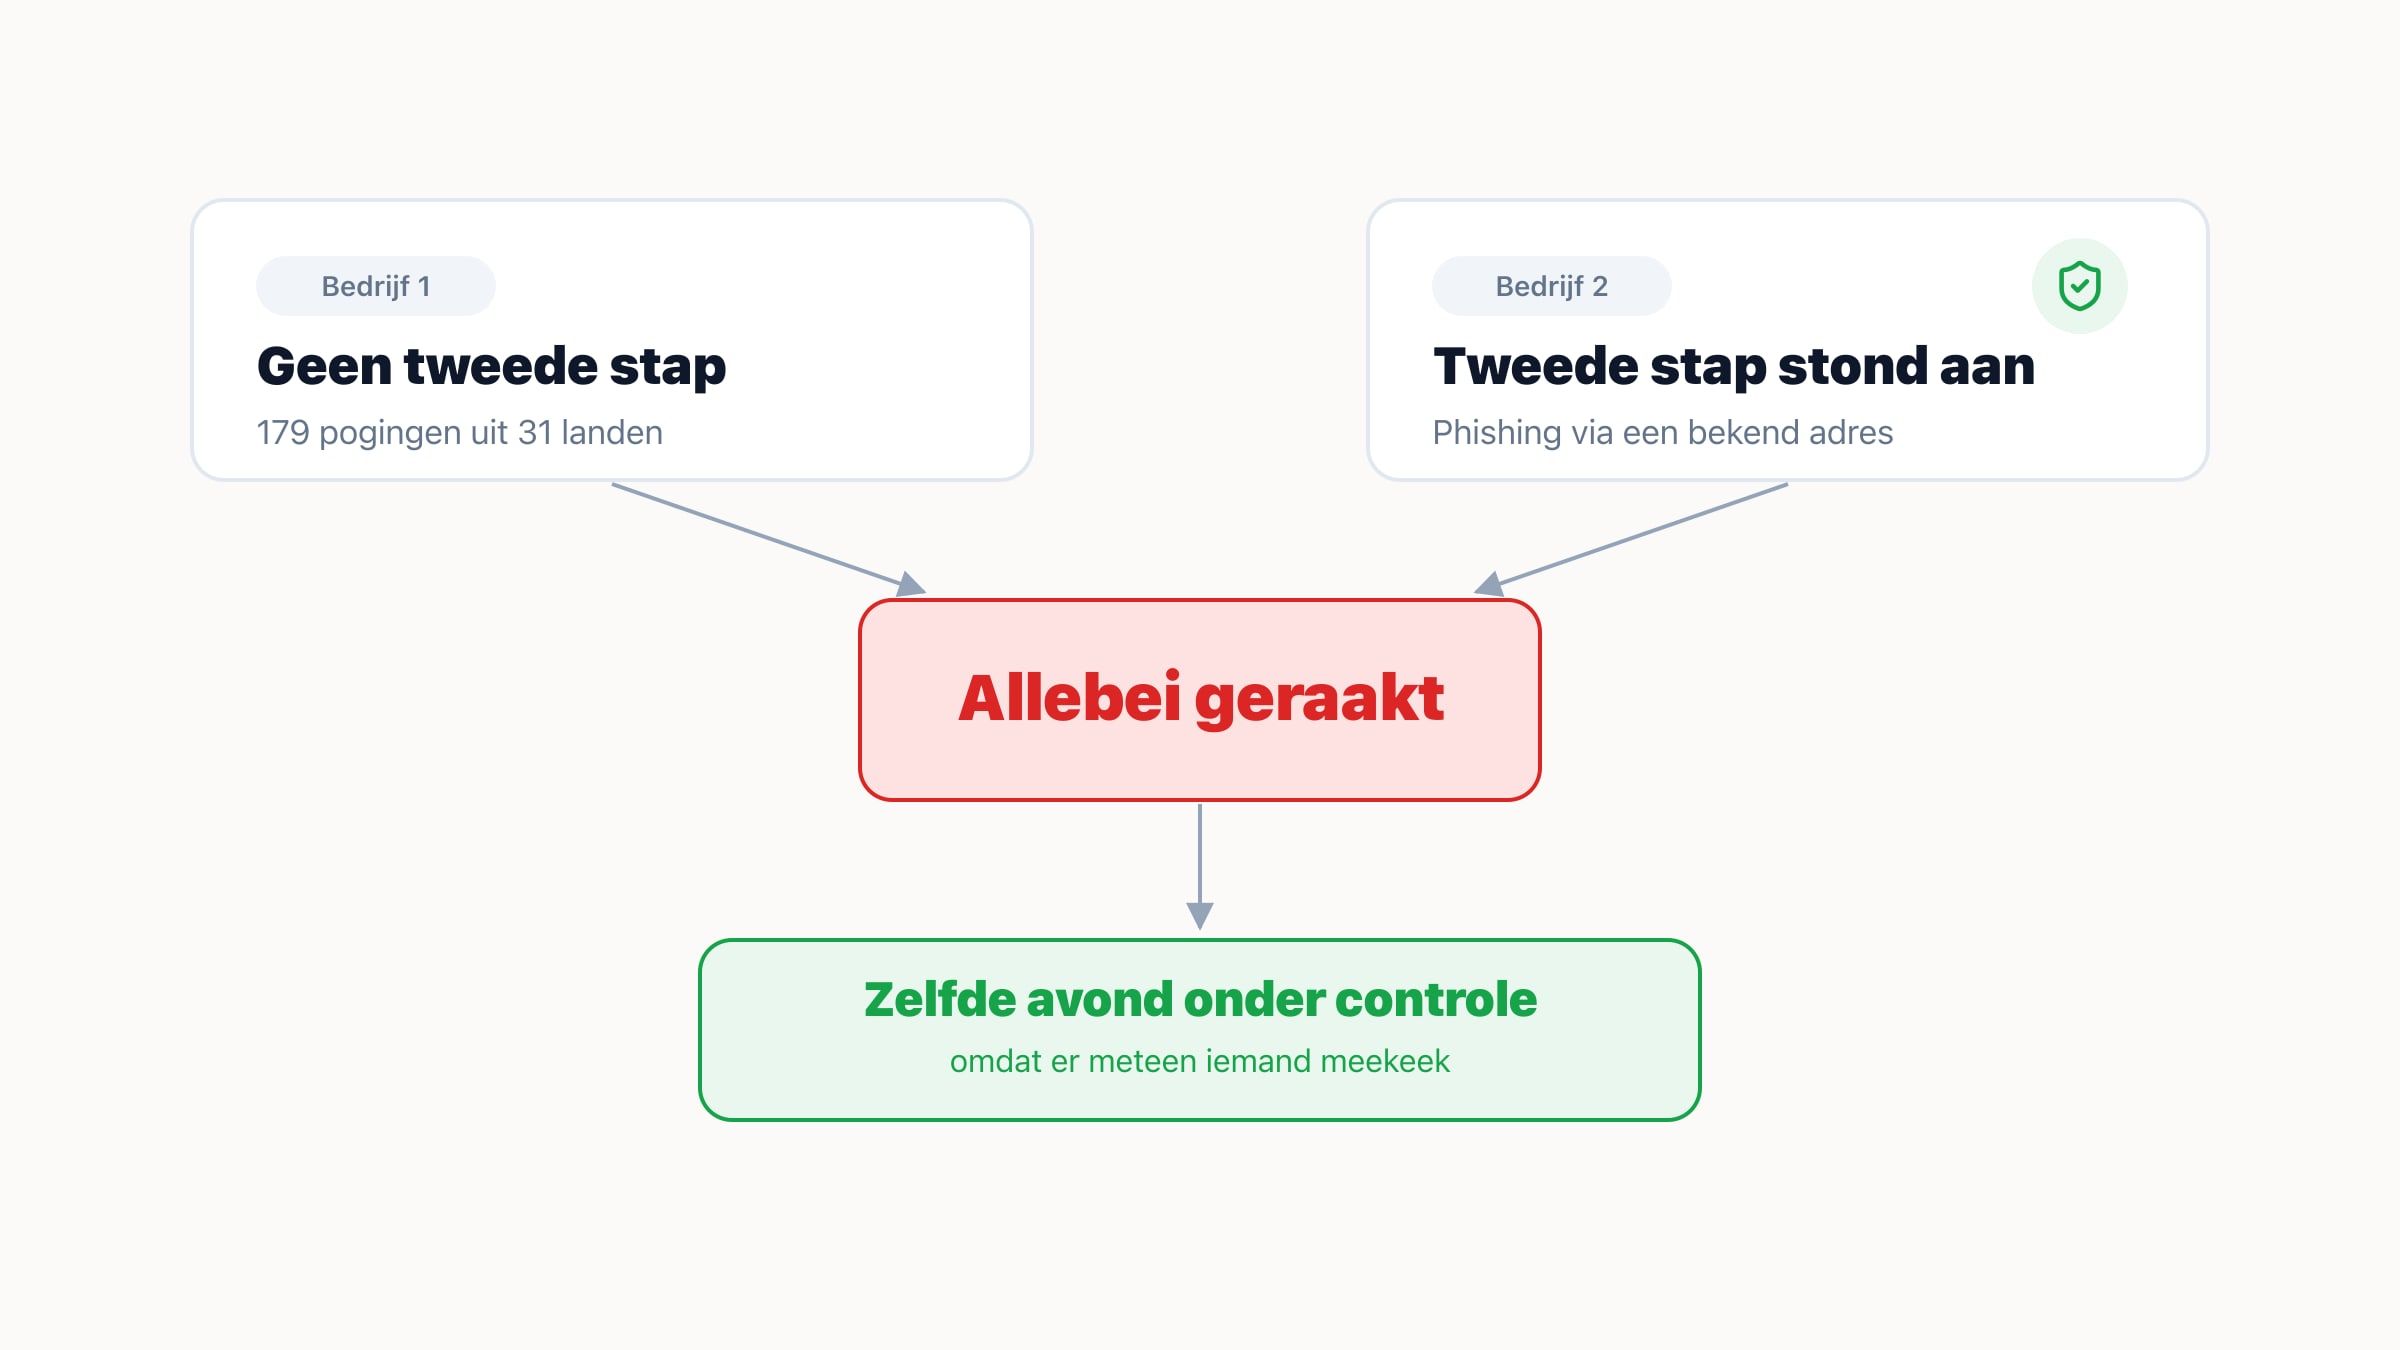
Dat postvak was zo’n adres als info@ waar meerdere mensen bij kunnen, en er kon al meer dan tien jaar met alleen een wachtwoord op worden ingelogd, zonder tweede stap. In het half jaar daarvoor stonden er 179 mislukte inlogpogingen op, vanaf 146 verschillende adressen in 31 landen. Iemand was er dus geduldig aan het proberen, en op die zondag lukte het.
De maandag erna ging het los. Vanaf kwart over één ‘s middags gingen er bijna 3.000 phishingmails de deur uit, in het Frans, waarvan ruim 500 meteen onbestelbaar terugkwamen. In die mails stond een nep-bankoverschrijving met een IBAN en een telefoonnummer van de oplichters erbij. De ontvangers waren wildvreemden, geen enkele relatie van het bedrijf. Eén van hen mailde nog terug dat het geblokkeerd moest worden, en een ander had zijn automatische antwoord al aangepast omdat hij zelf ook net gehackt was. Diezelfde avond hebben we het dichtgezet: wachtwoord gewijzigd, alle openstaande sessies eruit gegooid, de tweede stap aangezet en gecontroleerd of er geen stiekeme regels waren achtergebleven.
Nu denk je misschien dat zoiets alleen gebeurt als je je zaakjes niet op orde hebt. Dat dacht ik ook, tot een paar maanden eerder.
Bij een ander bedrijf stond die tweede stap namelijk wel netjes aan, en toch ging het daar mis. Er kwam een phishingmail binnen die leek te komen van een leverancier waar ze vaker mee mailden, en die leverancier was zelf gehackt, dus de mail kwam van een echt en vertrouwd adres. Iemand daar klikte en vulde de inloggegevens in op een nagemaakte inlogpagina. Het gemene was dat die neppagina alles wat er werd ingetypt meteen live doorgaf aan de echte Microsoft-inlog, inclusief de goedkeuring die op de telefoon binnenkwam. Zo werd die tweede stap in real time meegenomen, en zat de aanvaller gewoon binnen.
Daarna ging ook hier de mailmachine aan, met ruim 500 phishingmails naar de eigen zakelijke contacten van het bedrijf. En het venijnigste kwam nog, want de aanvaller maakte drie verborgen regels aan in het postvak die de reacties en waarschuwingen automatisch wegmoffelden, zodat de eigenaar zelf niks in de gaten had. De contacten merkten het wel, want die kregen de rare mails binnen, maar de eigenaar zag er niks van. Het werd om 17:21 bij me gemeld en rond half negen diezelfde avond was alles uitgezocht en opgelost. Zoals de klant het daarna zei: ‘Onwijs bedankt voor je snelle handelen en fijn dat het is opgelost.’
Zet die twee verhalen naast elkaar en er valt iets op wat je niet verwacht. Het eerste bedrijf had zijn beveiliging niet op orde, het tweede juist wel, en toch werden ze allebei geraakt. Dus ‘zorg dat je het goed instelt’ is niet het hele verhaal, want die tweede had alles goed staan en werd via een omweg alsnog gepakt. Betere beveiliging maakt de kans kleiner, maar honderd procent dichttimmeren bestaat niet.
Wat wel het verschil maakte tussen een klein incident en een groot probleem, was hoe snel iemand het zag en ingreep. In beide gevallen was het binnen een avond onder controle, niet omdat er niks gebeurde, maar omdat er meteen iemand op zat. En kijk nou juist naar dat tweede geval, waar de aanvaller de waarschuwingen expres had weggemoffeld zodat de eigenaar niks zou zien. Precies dan is het goud waard dat er iemand anders meekijkt die de vreemde patronen wel opmerkt.
En nu denk je waarschijnlijk dat het bij jou niet kan, want die tweede stap staat gewoon aan. Dat dacht dat tweede bedrijf ook. Daarom houd ik voor de mensen van wie ik de Microsoft 365-omgeving beheer een oogje in het zeil, zodat vreemde inlogpogingen en stiekeme regels opvallen voordat ze uit de hand lopen. Bij het beheer van je Microsoft 365-omgeving lees je wat dat precies inhoudt.
Je beveiliging goed instellen blijft belangrijk, echt waar. Maar de rust zit hem er vooral in dat er iemand meekijkt die het ziet als er iets niet klopt, en die meteen kan ingrijpen. Bekijk hoe ik je Microsoft 365-omgeving beheer en in de gaten houd, dan weet je precies wat je van me kunt verwachten als het een keer misgaat.